Un KRI (Key Risk Indicator), ou indicateur clé de risque, donne un signal précoce lorsqu’une exposition au risque augmente. Le principe tient en trois phrases : le KPI indique si vous atteignez votre objectif ; le KRI vous avertit de ce qui pourrait vous empêcher de l’atteindre ; le KCI indique si vos contrôles fonctionnent. Pour un dirigeant ou un manager, les KRI servent donc moins à constater un problème qu’à le voir venir assez tôt pour agir.
Sommaire
- Que mesure réellement un indicateur clé de risque ?
- KPI, KRI et KCI : trois questions différentes
- Indicateur, métrique, indicateur de performance : ne pas tout confondre
- Des exemples dans six domaines de l’entreprise
- Comment choisir les bons signaux à surveiller
- Du chiffre à la décision : fixer des seuils utiles
- Un exemple complet : de l’objectif à l’action
- Construire un tableau de bord qui ne devienne pas un cimetière de chiffres
- Les KRI sont-ils obligatoires pour une entreprise ?
- Questions fréquentes
Que mesure réellement un indicateur clé de risque ?
La norme ISO 31000 définit le risque comme « l’effet de l’incertitude sur des objectifs ». Cette définition donne une bonne manière de comprendre les Key Risk Indicators : un KRI n’existe pas dans le vide. Il surveille une évolution susceptible de compromettre un objectif de l’entreprise.
Le guide du COSO sur les indicateurs clés de risque les définit comme des indicateurs donnant un signal précoce d’une exposition au risque qui augmente. L’ISACA les décrit comme un sous-ensemble d’indicateurs de risque particulièrement pertinents et prédictifs.
La notion vient de la gestion du risque opérationnel des banques, avant que le guide du COSO de 2010, Developing Key Risk Indicators to Strengthen Enterprise Risk Management, ne l’étende à toutes les entreprises.
Cette origine ne signifie pas qu’il faille transformer une PME en service de gestion des risques. Un tableau de bord utile peut rester très concret : dépendance envers un fournisseur, turnover d’une équipe, vulnérabilités informatiques, incidents de production, retards d’encaissement ou évolution des plaintes clients.
Imaginez un dirigeant de PME industrielle en réunion mensuelle. Il apprend que son unique fournisseur d’un composant indispensable est en grève. Le problème est déjà là. Suivre en amont la dépendance à ce fournisseur ou les événements susceptibles de perturber son activité aurait donné davantage de temps pour chercher une autre source d’approvisionnement. C’est cette logique d’anticipation qui donne son intérêt au KRI.
KPI, KRI et KCI : trois questions différentes
La distinction la plus utile ne consiste pas à opposer mécaniquement le passé et le futur. Selon l’Institute of Operational Risk (IOR), un même chiffre peut être KPI, KRI ou KCI selon l’usage qui en est fait. L’organisme distingue d’ailleurs des indicateurs avancés, actuels et retardés.
Le COSO constate que les rapports de KPI portent presque toujours sur la performance passée et ne fournissent pas toujours une alerte précoce. Cela ne signifie pas pour autant que tout KPI regarde nécessairement le passé et tout KRI le futur.
| Type | La question à laquelle il répond | Exemple |
|---|---|---|
| KPI | Atteignons-nous le résultat recherché ? | Pourcentage de produits présentant des défauts. |
| KRI | Notre exposition à un risque est-elle en train d’augmenter ? | Nombre d’attaques par virus ou hameçonnage suivies comme signal d’un risque de panne informatique. |
| KCI | Le contrôle destiné à maîtriser le risque fonctionne-t-il ? | Nombre de droits d’accès au réseau qui n’ont pas été revus dans le délai prévu. |
Un KCI, pour Key Control Indicator, mesure l’efficacité d’un contrôle. Si votre entreprise impose une revue périodique des droits d’accès, le nombre de revues en retard renseigne sur le fonctionnement de ce contrôle. De la même manière, des plans de continuité non testés ou non mis à jour peuvent servir de KCI.
Cette distinction KPI/KRI/KCI évite de construire un tableau de bord rempli de chiffres sans savoir à quoi chacun sert. Chaque mesure doit éclairer une décision.
Indicateur, métrique, indicateur de performance : ne pas tout confondre
Les termes « indicateur », « métrique » et « KPI » sont souvent utilisés comme s’ils désignaient la même chose. Le KPI Institute souligne cette source de confusion.
Une métrique est simplement quelque chose que l’on peut mesurer. Elle devient un KPI lorsqu’elle exprime l’atteinte d’un niveau de résultat voulu. Autrement dit, tous les KPI sont des indicateurs, mais tous les indicateurs ne sont pas des KPI.
Philippe Gattet formule une distinction proche : un KPI mesure le degré d’atteinte d’un facteur clé de succès. Retenir trop d’indicateurs finit par diluer l’attention des managers. Ce principe vaut aussi pour les risques : collecter davantage de données n’améliore pas automatiquement le pilotage.
Des exemples dans six domaines de l’entreprise
Cybersécurité
Le nombre d’attaques par virus ou hameçonnage signale une augmentation du risque de panne informatique. À côté de ce KRI, un KCI suit les droits d’accès qui n’ont pas été revus dans le délai prévu.
Le terrain le justifie : le Panorama de la cybermenace 2025 de l’ANSSI recense 128 attaques par rançongiciel portées à sa connaissance en 2025, et les PME, TPE et ETI restent les plus touchées.
La chaîne Security For You (« KRI vs KPI vs KCI ») prend un exemple parlant : l’objectif est d’installer les correctifs de sécurité en 30 jours, le KRI est fixé à 25 jours. L’alerte part avant que l’objectif soit manqué.
La logique est simple : vous ne regardez pas seulement les incidents déjà subis. Vous surveillez aussi les signes montrant que votre exposition se dégrade ou que vos protections perdent en efficacité. Pour replacer ce risque dans ses conséquences économiques, voir notre article sur le coût d’une fuite de données.
Achats et fournisseurs
Une entreprise dépendante d’une matière première ou d’un fournisseur a intérêt à suivre la tendance des prix d’achat, les conflits sociaux chez ses partenaires ou la capacité disponible de ses fournisseurs. Une grève, une hausse du prix d’une matière première ou une dépendance excessive constituent des signaux à surveiller avant qu’ils ne bloquent la production.
Les données externes ont ici une vraie valeur. Le COSO souligne d’ailleurs que beaucoup de bons KRI viennent de l’extérieur de l’entreprise. Il cite une chaîne de restaurants à buffet qui suit le prix de l’essence : quand il monte, le budget de ses clients baisse, et elle met en avant ses formules moins chères.
Ressources humaines
Le turnover est un exemple classique de Key Risk Indicator. Une hausse signale un risque de sous-effectif, d’erreurs ou de fraude.
Une responsable RH voit par exemple le turnover d’une équipe passer de 12 % à 19 % d’un trimestre à l’autre. Aucun seuil critique n’a nécessairement été franchi, mais la tendance mérite déjà son attention. Attendre le départ de plusieurs collaborateurs clés reviendrait à transformer un signal en problème avéré.
Les départs d’employés clés forment à eux seuls un indicateur pertinent. Pour compléter cette approche par le versant performance, voir comment mesurer l’efficacité d’une stratégie RH.
Production et sécurité au travail
Dans la production, le pourcentage de produits présentant des défauts ou les heures de panne informatique peuvent servir de KPI selon l’objectif suivi. Côté risques, l’entreprise cherchera les facteurs qui annoncent une dégradation avant que ses résultats ne soient touchés.
La sécurité au travail dispose également de mesures précises. L’INRS utilise notamment le taux de fréquence, calculé ainsi : accidents avec arrêt ÷ heures travaillées × 1 000 000. L’indice de fréquence correspond aux accidents ÷ salariés × 1 000, et le taux de gravité aux journées perdues ÷ heures travaillées × 1 000. En 2024, l’indice de fréquence national était de 26,4 accidents du travail pour 1 000 salariés selon l’Assurance Maladie – Risques professionnels.
Ces mesures ne deviennent toutefois pas automatiquement des KRI parce qu’elles concernent la sécurité. Leur rôle dépend de l’objectif, du risque surveillé et de la façon dont elles déclenchent une décision.
Conformité
Un changement de réglementation fait partie des événements déclencheurs cités par le COSO. Une entreprise exposée à un risque de non-conformité suit utilement des indicateurs liés à ses obligations, à la réalisation de contrôles ou à l’évolution de son environnement réglementaire.
Le KCI prend ici toute sa place : il indique si les dispositifs censés contenir le risque fonctionnent réellement. Un contrôle prévu mais rarement effectué ne rassure pas parce qu’il existe sur le papier.
Commercial
Le nombre de plaintes clients devient un KRI lorsqu’il sert de signal d’erreurs de traitement. Les difficultés d’encaissement constituent un autre terrain utile.
Le COSO donne l’exemple de clients qui paient en retard. Un KPI constate les impayés du mois, du trimestre ou de l’année écoulés. Pour anticiper, l’entreprise peut suivre comme KRI la santé financière de ses principaux clients ou les difficultés d’encaissement observées dans leur secteur.
Un comité de direction qui ne regarde que le chiffre d’affaires du mois sait si les ventes tiennent encore. Il ne voit pas nécessairement ce qui menace celles du trimestre suivant. Associer performance et risque change la qualité de la discussion.
Comment choisir les bons signaux à surveiller
Il n’existe aucune liste universelle de KRI. L’IOR le rappelle : chaque organisation possède son propre profil de risques. Copier le tableau de bord d’une autre entreprise revient donc à copier ses problèmes, ses priorités et son niveau de tolérance.
Le COSO propose une démarche beaucoup plus solide : partir des objectifs, puis identifier les risques susceptibles de les empêcher d’être atteints.
Vous pouvez également partir d’un incident déjà vécu et remonter jusqu’à sa cause première. Plus l’indicateur choisi est proche de cette cause, plus il laisse de temps pour réagir. Un incident final indique souvent qu’il est déjà trop tard pour prévenir ; un changement observable en amont donne une marge de manœuvre.
Un bon indicateur doit rester pertinent, mesurable et vérifiable. L’IOR précise qu’il doit s’exprimer par un nombre, un pourcentage, un ratio ou une durée, et non par un commentaire libre. Il doit également être prédictif, facile à suivre et comparable.
Le COSO ajoute plusieurs critères : une définition cohérente dans toute l’entreprise, des repères établis, une comparaison possible dans le temps et entre services, une vision claire du risque et un coût de production raisonnable.
Pour commencer, le COSO recommande de travailler sur les 5 à 10 risques principaux et d’associer 1 ou 2 KRI à chacun, sous la responsabilité de la personne chargée du risque. Un seul indicateur ne suffit généralement pas à comprendre toute l’exposition : plusieurs signaux se lisent ensemble.
Du chiffre à la décision : fixer des seuils utiles
Un indicateur affiché dans un tableau de bord mais dépourvu de règle de décision risque de devenir décoratif. Chaque KRI doit être associé à des seuils définis à l’avance et à des actions.
Le système de feux tricolores est courant : vert, aucune intervention particulière ; orange, la direction doit examiner la situation ; rouge, une action immédiate est attendue. Selon la mesure, le seuil peut prendre la forme d’un plafond, d’un plancher ou d’un couloir acceptable.
Le Service de gestion des risques du HCR utilise une image très parlante dans sa vidéo Indicateurs de risque clés : la jauge de carburant. Dans le jaune, on prévoit le plein. Dans le rouge, on s’arrête et on agit. Le passage du vert au jaune ouvre déjà une discussion sur le niveau de risque accepté, les contrôles à renforcer ou les moyens à déplacer.
Le guide de l’IOR sur les KRI donne l’exemple d’un suivi des plaintes clients : à 100 plaintes en cours, le responsable local est alerté ; à 120, l’alerte remonte à la division ; à 150, elle atteint la direction générale. Mais le niveau brut ne dit pas tout. Une progression de 50 à 60, puis 70 et 80 plaintes sur quatre périodes justifie déjà une alerte avant d’atteindre le premier seuil.
La tendance compte autant que le seuil.
Des limites trop serrées multiplient les fausses alertes jusqu’au jour où personne ne les écoute. Des limites trop larges révèlent le problème lorsqu’il est déjà installé. L’IOR recommande de partir de l’historique, des budgets et de l’appétence au risque, puis d’ajuster.
L’appétence correspond au niveau de risque que l’organisation accepte globalement. La tolérance désigne l’écart acceptable pour un risque donné. Le KRI et ses seuils traduisent ces notions en signaux observables.
Un exemple complet : de l’objectif à l’action
Prenons une PME qui vend à des professionnels et veut préserver la régularité de ses encaissements.
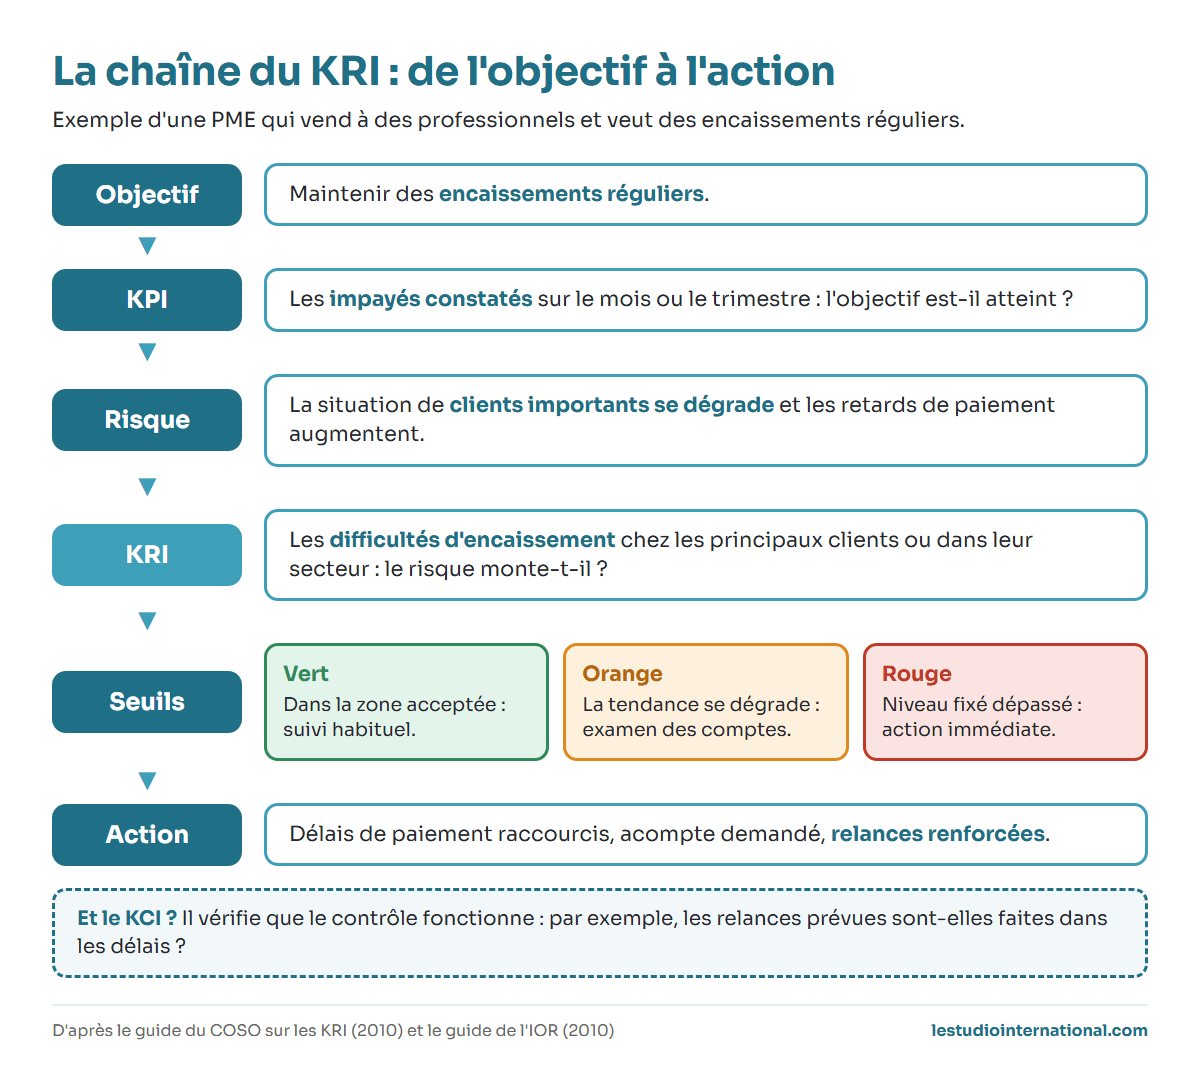
Les seuils chiffrés ne sont volontairement pas universels. Ils doivent être définis à partir de la situation de l’entreprise, de son historique et du niveau de risque qu’elle accepte.
Cette chaîne montre aussi pourquoi KPI et KRI se complètent. Le premier indique ce qui arrive à la performance. Le second cherche un signal permettant d’intervenir avant que cette performance ne se détériore.
Construire un tableau de bord qui ne devienne pas un cimetière de chiffres
Un tableau de bord KRI doit aider quelqu’un à décider. Pour chaque indicateur, indiquez au minimum le risque suivi, la mesure retenue, sa source, sa fréquence, ses seuils, la personne responsable et l’action prévue lorsque la zone orange ou rouge est atteinte.
La fréquence dépend du niveau de décision. Le COSO évoque un suivi pouvant être réalisé en temps réel pour les équipes opérationnelles, chaque mois pour la direction et sous forme de synthèse pour le conseil d’administration.
Le même principe existe dans d’autres tableaux de pilotage. En marketing, par exemple, sélectionner les KPI à suivre en live shopping suppose déjà de relier chaque mesure à un objectif plutôt que d’accumuler toutes les données disponibles.
Attention également à la loi de Goodhart relevée par l’IOR : lorsqu’un indicateur devient lui-même un objectif à atteindre, il perd sa valeur comme mesure. Une équipe incitée à faire baisser un chiffre à tout prix peut apprendre à optimiser le chiffre sans réduire le risque qu’il était censé représenter.
Enfin, un KRI ne traite jamais le risque à lui seul. Il signale. Mal choisi, mal alimenté ou mal interprété, il peut même donner une fausse impression de sécurité.
Les KRI sont-ils obligatoires pour une entreprise ?
Dans la plupart des secteurs, l’usage d’indicateurs appelés spécifiquement « KRI » n’est généralement pas imposé. Une entreprise ordinaire n’est donc pas soumise à une loi générale lui ordonnant de tenir un tableau de KRI.
Certaines obligations imposent en revanche une cartographie des risques, des dispositifs de suivi ou l’utilisation d’indicateurs sans employer le terme KRI.
La loi Sapin II prévoit ainsi, pour les entreprises entrant dans son champ d’application, une cartographie des risques de corruption régulièrement actualisée. Elle concerne notamment les entreprises de plus de 500 salariés et de plus de 100 millions d’euros de chiffre d’affaires. Les recommandations de l’Agence française anticorruption demandent à la direction de vérifier le dispositif au moyen d’indicateurs, par exemple le nombre d’alertes reçues et leur délai de traitement, la part des salariés formés ou la mise à jour des évaluations de fournisseurs et partenaires. Le mot « KRI » n’y figure pas.
La loi du 27 mars 2017 sur le devoir de vigilance prévoit, pour les sociétés atteignant ses seuils de 5 000 salariés en France ou 10 000 dans le monde, un plan de vigilance comprenant une cartographie des risques ainsi qu’un dispositif de suivi et d’évaluation des mesures prises.
Pour les sociétés cotées, le cadre de référence de l’AMF sur la gestion des risques et le contrôle interne est recommandé et non imposé.
En cybersécurité, la directive européenne NIS 2 demande aux entités concernées de mettre en œuvre des mesures de gestion des risques cyber et des procédures permettant d’en évaluer l’efficacité, y compris pour la chaîne d’approvisionnement. En France, le texte destiné à la transposer était encore en cours d’examen au Parlement début octobre 2026.
Ces exemples montrent pourquoi la réponse dépend du secteur, de la taille de l’entreprise et des textes auxquels elle est soumise. Il ne faut donc pas confondre l’absence d’une obligation générale nommée « KRI » avec l’absence d’obligations de suivi des risques.
Questions fréquentes
Que signifie KRI ?
KRI signifie Key Risk Indicator, traduit en français par « indicateur clé de risque ». Il s’agit d’une mesure sélectionnée pour donner une alerte précoce lorsqu’une exposition au risque augmente. Un bon KRI est rattaché à un objectif, à un risque identifié, à des seuils et à une action prévue.
Quels sont les 3 types de KPI ?
Il n’existe pas de classement unique des KPI. Le KPI Institute distingue notamment les indicateurs avancés, retardés et coïncidents. Les premiers annoncent une évolution, les deuxièmes constatent un résultat déjà produit et les troisièmes évoluent en même temps que le résultat observé. Cette classification explique aussi pourquoi l’équation « KPI = passé, KRI = futur » est trop simpliste.
Quelle différence entre un KPI et un indicateur ?
Un indicateur ou une métrique mesure quelque chose. Un KPI mesure spécifiquement l’atteinte d’un niveau de résultat voulu. Un volume de données, un délai ou un pourcentage n’est donc pas automatiquement un KPI : il le devient lorsqu’il est utilisé pour suivre une dimension clé de la performance liée à un objectif.
Quels exemples de KRI peut-on suivre ?
Les exemples dépendent des risques propres à l’entreprise. L’IOR cite notamment le turnover du personnel, le nombre d’erreurs de saisie, les plaintes clients et les attaques par virus ou hameçonnage. Le COSO évoque aussi la tendance des prix d’achat, les conflits sociaux, la capacité des usines et les départs d’employés clés. Ces mesures ne doivent pas être copiées mécaniquement : leur pertinence dépend de l’objectif et du risque qu’elles servent à surveiller.